2018 balandį buvo beveik 1,2 mln svetainių, naudojančių Drupal sistemą (drupal.org duomenimis).
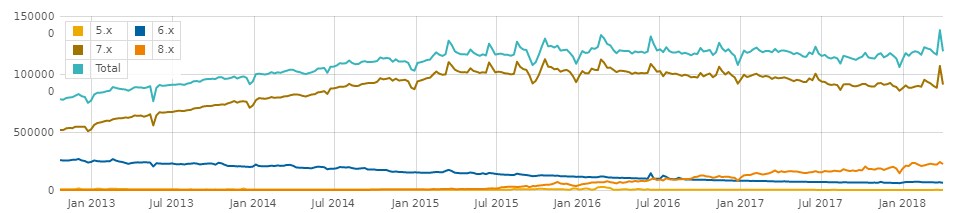
Drupal geriausiai tinka vidutinio dydžio ir didesnėms svetainėms, kurioms reikalingas specifinis funkcionalumas.
Drupal saugumo atnaujinimai išleidžiami beveik kiekvieną mėnesį.
Išleidus naują branduolio ar modulio versiją, yra ne trumpesnis kaip vieno mėnesio periodas, kuriam pasibaigus yra paskelbiamos ankstesnės versijos saugumo spragos.
Pasibaigus šiam periodui, ankstesnės branduolio versijos arba modulių saugumo spragos paskelbiamos viešai.
Pasinaudodami šia paskelbta informacija, įsilaužėliai (angl. Hackers) gali įsilaužti į svetainę. Dėl to rekomenduojama periodiškai atnaujinti Drupal branduolį ir modulius.
Apie būtinybę tai padaryti informuoja langas:
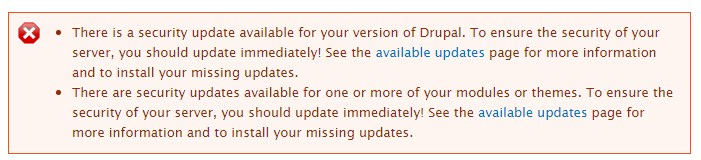
Šis langas matomas tik vartotojams, turintiems administratoriaus teises.
Drupal atnaujinimo scenarijus:
1. Branduolys
Atsisiųsti branduolį.
Perrašyti branduolio failus
2. Moduliai
Atsisiųsti modulius.
Perrašyti modulių failus
3. Duomenų bazės atnaujinimas
Jeigu šie žingsniai atlikti sėkmingai, svetainė tampa daug saugesnė.
Galimi pavojai:
Drupal naudoja priklausomybės (dependency) principą: kad veiktų vienas modulis, turi būti instaliuotas kitas modulis.
Kartais atnaujintas modulis būna nesuderinamas su kitais moduliais.
Neretai nepavyksta duomenų bazės atnaujinimo scenarijus.
Tokiu atveju svetainės veikimas gali būti dalinai arba visiškai sutrikdytas (vietoj turinio atvaizduojama klaida).
Todėl nors Drupal atnaujinimas atrodo ir nesudėtingas, bet ne specialistui tai gana rizikinga užduotis.
Dėl to geriau kreiptis į profesionalų IT specialistą.
Mano patirtis sako, kad atnaujinimo problemos iškyla 10-20% visų atnaujinimo atveju.
Tokiu atveju klaidos taisomos rankiniu būdu arba taikomi kiti scenarijai.